In breve: per proteggere un sito da attacchi informatici e hackeraggio bisogna difendersi dalle minacce principali: attacchi DDoS (con servizi di mitigazione come Cloudflare), phishing (certificato SSL/TLS e utenti informati), vulnerabilità del software (aggiornamenti, firewall e scansioni) e password deboli (password robuste e verifica a due fattori), insieme a manutenzione, backup regolari e formazione.
L’avvento della tecnologia ha reso il mondo un luogo sempre più connesso, permettendo alle aziende di espandere i loro affari e raggiungere un pubblico globale attraverso la creazione di siti web. Tuttavia, con l’espansione di Internet e la diffusione delle tecnologie informatiche, la sicurezza online è diventata una preoccupazione sempre più importante per le aziende.
Gli attacchi informatici e gli hackeraggi possono causare danni irreparabili al sito web e alla reputazione dell’azienda, rendendo essenziale la protezione del sito contro questi rischi. In questo articolo, esploreremo le principali minacce per la sicurezza online e come le aziende possono proteggere il loro sito web da queste minacce.
Attacchi DDoS
Uno dei principali rischi per la sicurezza online è rappresentato dagli attacchi DDoS (Distributed Denial of Service), in cui un sito web viene bombardato con un elevato numero di richieste di connessione contemporaneamente, impedendo ai visitatori legittimi di accedere al sito web. Questo tipo di attacco può essere eseguito da hacker o botnet, e può essere estremamente dannoso per l’azienda, poiché può impedire il normale funzionamento del sito web e causare la perdita di clienti.
Per proteggere il sito web da attacchi DDoS, le aziende possono utilizzare strumenti di protezione DDoS come Cloudflare, che utilizza la tecnologia di mitigazione DDoS per filtrare il traffico illegittimo prima che raggiunga il sito web (servizi di questo tipo funzionano anche come CDN, utili pure per migliorare il tempo di caricamento delle pagine). Questi strumenti di protezione possono aiutare a proteggere il sito web da attacchi DDoS e mantenere il sito online per i visitatori legittimi.
Attacchi di phishing
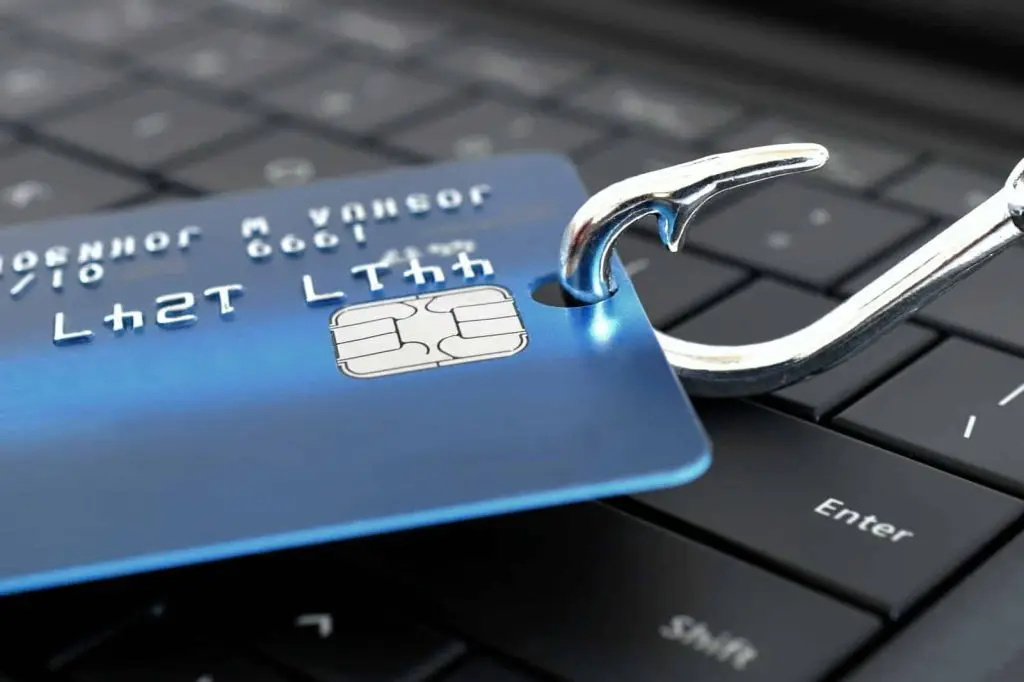
Un altro rischio per la sicurezza online è rappresentato dagli attacchi di phishing, in cui gli hacker creano siti web falsi o inviano e-mail fraudolente cercando di convincere gli utenti a fornire informazioni sensibili come password e informazioni di carte di credito. Questi attacchi possono danneggiare la reputazione dell’azienda e causare la perdita di dati sensibili degli utenti. Per ridurre i rischi legati al phishing, le aziende devono adottare misure di sicurezza come l’utilizzo di un certificato SSL/TLS che crittografa le informazioni sensibili scambiate tra il sito web e gli utenti (il vecchio protocollo SSL, Secure Sockets Layer, è stato deprecato e oggi si usa il suo successore TLS, anche se il nome «certificato SSL» è rimasto nell’uso comune).
Inoltre, le aziende dovrebbero educare i loro utenti sui rischi degli attacchi di phishing e fornire informazioni su come riconoscere e prevenire questi attacchi.
Vulnerabilità del software
Un’altra minaccia per la sicurezza online è rappresentata dalle vulnerabilità del software, attraverso le quali gli hacker sfruttano le falle di sicurezza dei software utilizzati dal sito web per ottenere l’accesso non autorizzato ai dati dell’azienda o del sito web stesso. Questo tipo di attacco può causare la perdita di dati sensibili, danni alla reputazione dell’azienda e la compromissione del sito web. Per proteggere il sito web dalle vulnerabilità del software, le aziende devono tenere costantemente aggiornati i loro software e utilizzare strumenti di sicurezza come i firewall per monitorare e filtrare il traffico verso il sito web.
Inoltre, le aziende dovrebbero eseguire regolarmente una scansione del sito web per rilevare eventuali vulnerabilità e correggerle immediatamente.
Altri Rischi per la Sicurezza Online
Password deboli
Le password deboli rappresentano un altro rischio per la sicurezza online, poiché le password facilmente indovinabili o le stesse password utilizzate in più siti web possono essere facilmente violate dagli hacker per accedere ai dati sensibili dell’azienda. Per proteggere il sito web dalle password deboli, le aziende dovrebbero incoraggiare i loro utenti a utilizzare password robuste e complesse, utilizzando una combinazione di lettere maiuscole e minuscole, numeri e caratteri speciali. Inoltre, le aziende dovrebbero utilizzare la verifica a due fattori per l’autenticazione degli utenti, richiedendo un codice di verifica inviato tramite un canale diverso per garantire un accesso sicuro.
Manutenzione del sito web
La manutenzione regolare del sito web è essenziale per garantire la sicurezza online dell’azienda. Questo include la gestione degli aggiornamenti del software, la pulizia regolare del codice del sito web e la gestione delle autorizzazioni degli utenti. Inoltre, le aziende dovrebbero mantenere un backup regolare dei dati del sito web per garantire la possibilità di ripristinare il sito web in caso di attacco informatico o di perdita di dati.
Formazione degli utenti
La formazione degli utenti è un’importante misura di sicurezza online, poiché gli utenti possono rappresentare un punto debole nella sicurezza del sito web. Le aziende dovrebbero fornire ai loro utenti una formazione sulla sicurezza online, educandoli sui rischi degli attacchi informatici e fornendo informazioni su come riconoscere e prevenire gli attacchi di phishing. Inoltre, le aziende dovrebbero fornire ai loro utenti un’adeguata formazione sulla gestione delle password, sulla verifica a due fattori e sulla sicurezza dell’accesso.
La sicurezza online è un processo in continua evoluzione e le aziende devono essere costantemente aggiornate sui nuovi rischi e le nuove tecniche di attacco informatico per proteggere il loro sito web e la loro reputazione. È importante sottolineare che la sicurezza online non è solo responsabilità delle aziende che gestiscono i siti web, ma anche degli utenti che accedono agli stessi. Gli utenti devono essere consapevoli dei rischi della sicurezza online e adottare pratiche di sicurezza adeguati, come la gestione delle password robuste e la verifica a due fattori per l’accesso al sito web. Solo attraverso una collaborazione tra le aziende e gli utenti, possiamo garantire una sicurezza online efficace e proteggere i nostri dati sensibili da attacchi informatici e hackeraggi.